
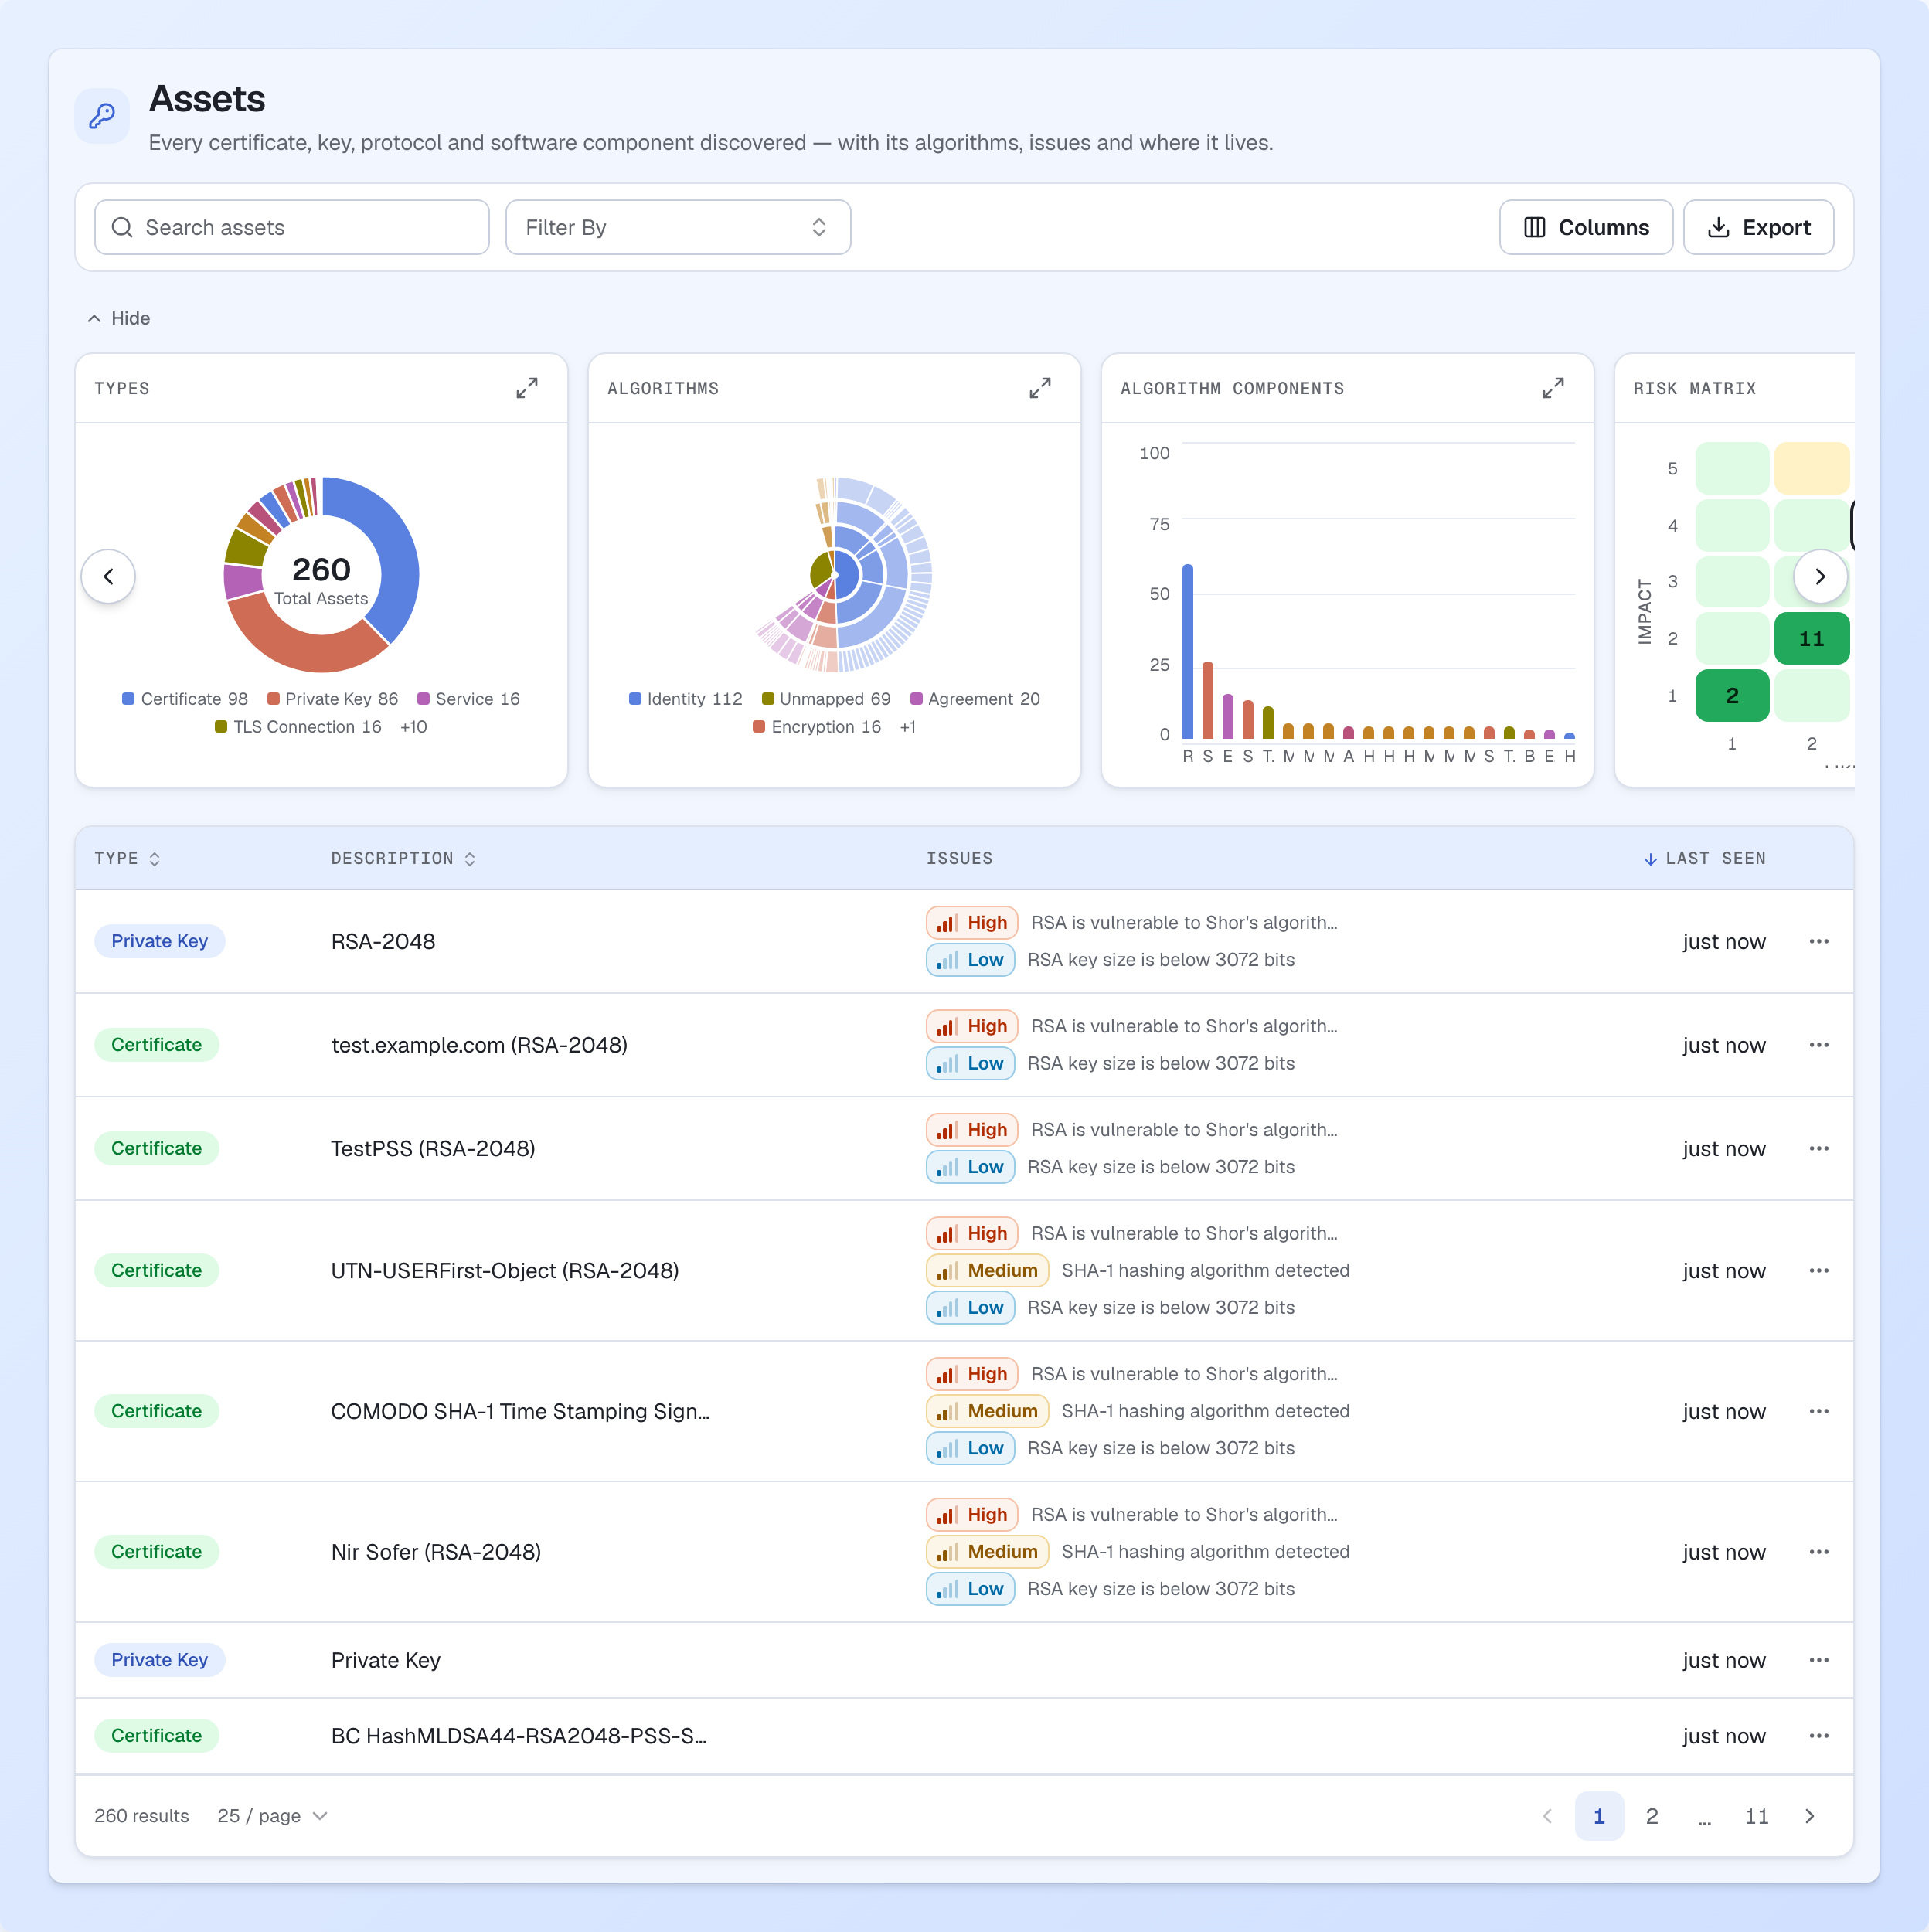
Ontdek waar u werkelijk van afhankelijk bent
Certificaten en sleutels zijn het begin. Onderzoek cryptografie in services, hosts, containers, software en geneste archieven. Elke bevinding behoudt zijn vindplaats, zodat uw team de herkomst kan achterhalen.
Private en symmetrische sleutels worden ondersteund via metadata-collectie. Normale inventory en offline resultaten beschrijven de sleutels zonder standaard de geheime waarden te bewaren.
Kies remote scanning, een portable agent die één keer draait of offline collection. De dekking hangt af van de bronnen, formaten en toegang die u selecteert. Beoordeel ontbrekende dekking samen met de bevindingen.
Zie de relaties achter de inventaris
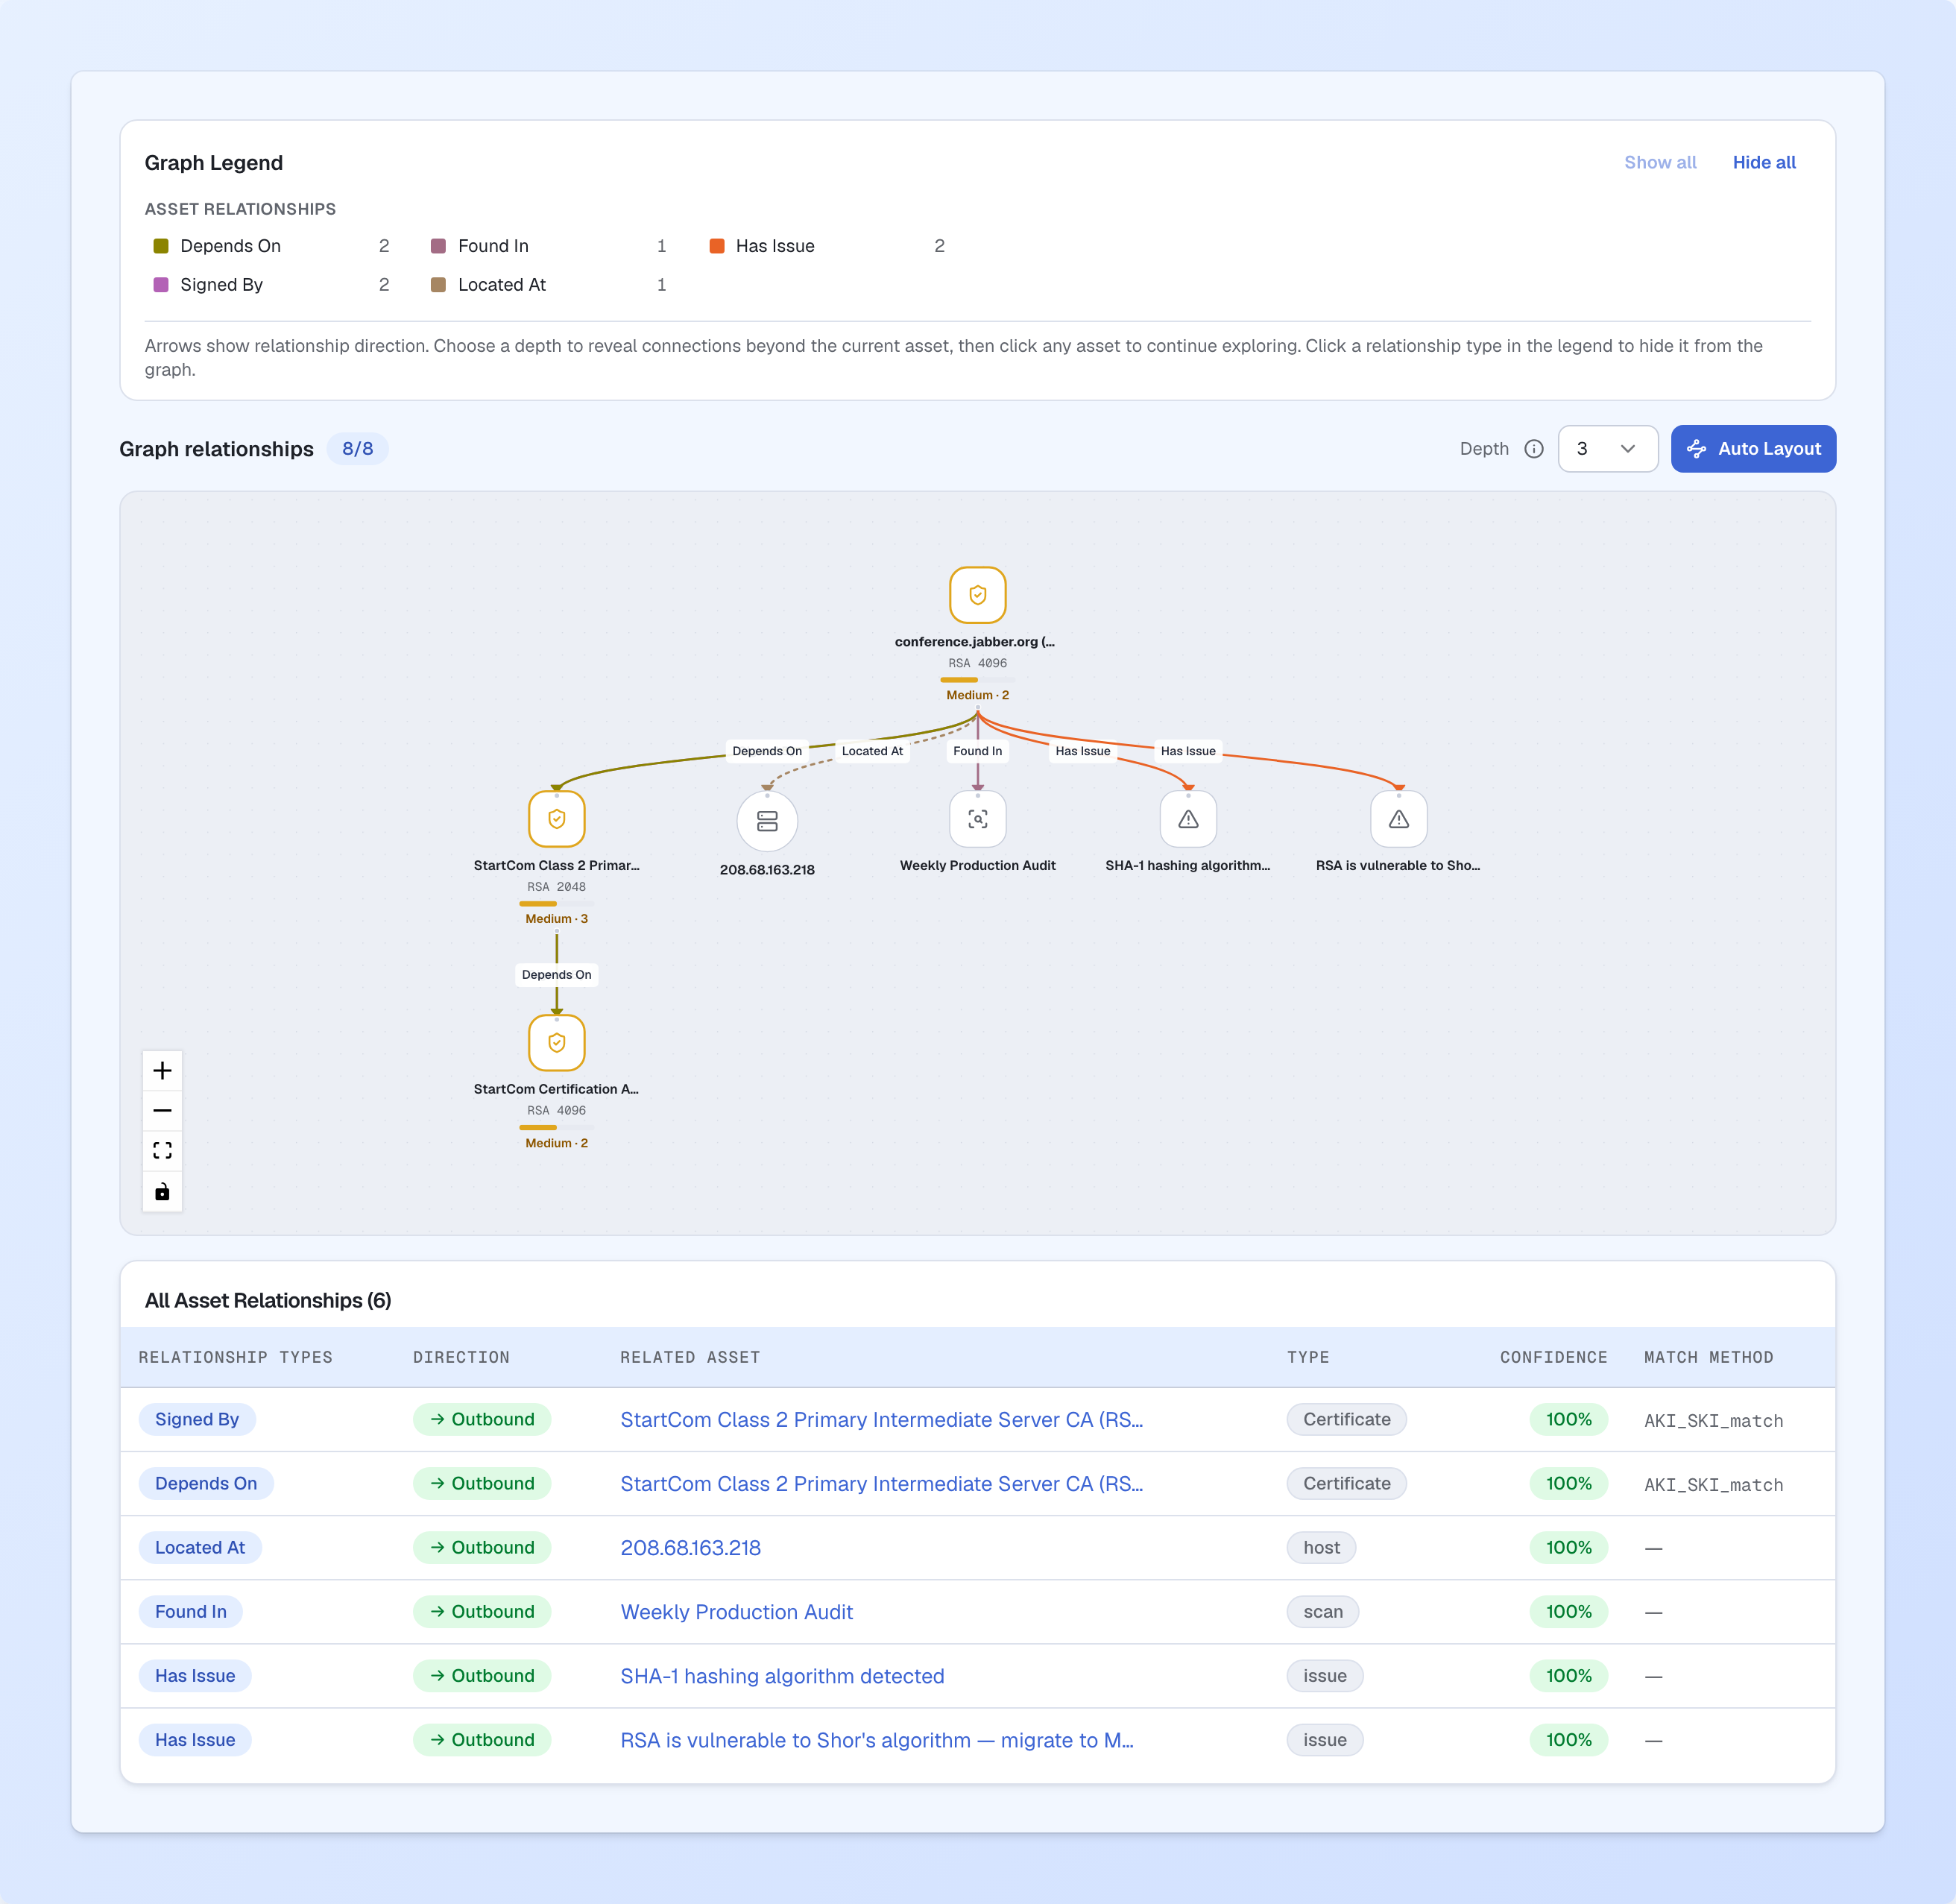
Een lijst laat zien wat u heeft gevonden. Relaties helpen begrijpen wat een wijziging kan raken. Verbind eigenschappen, bronnen en gerelateerde assets. Gebruik dit bewijs in technische reviews en CBOM-workflows.
Leg vereisten naast het bewijs
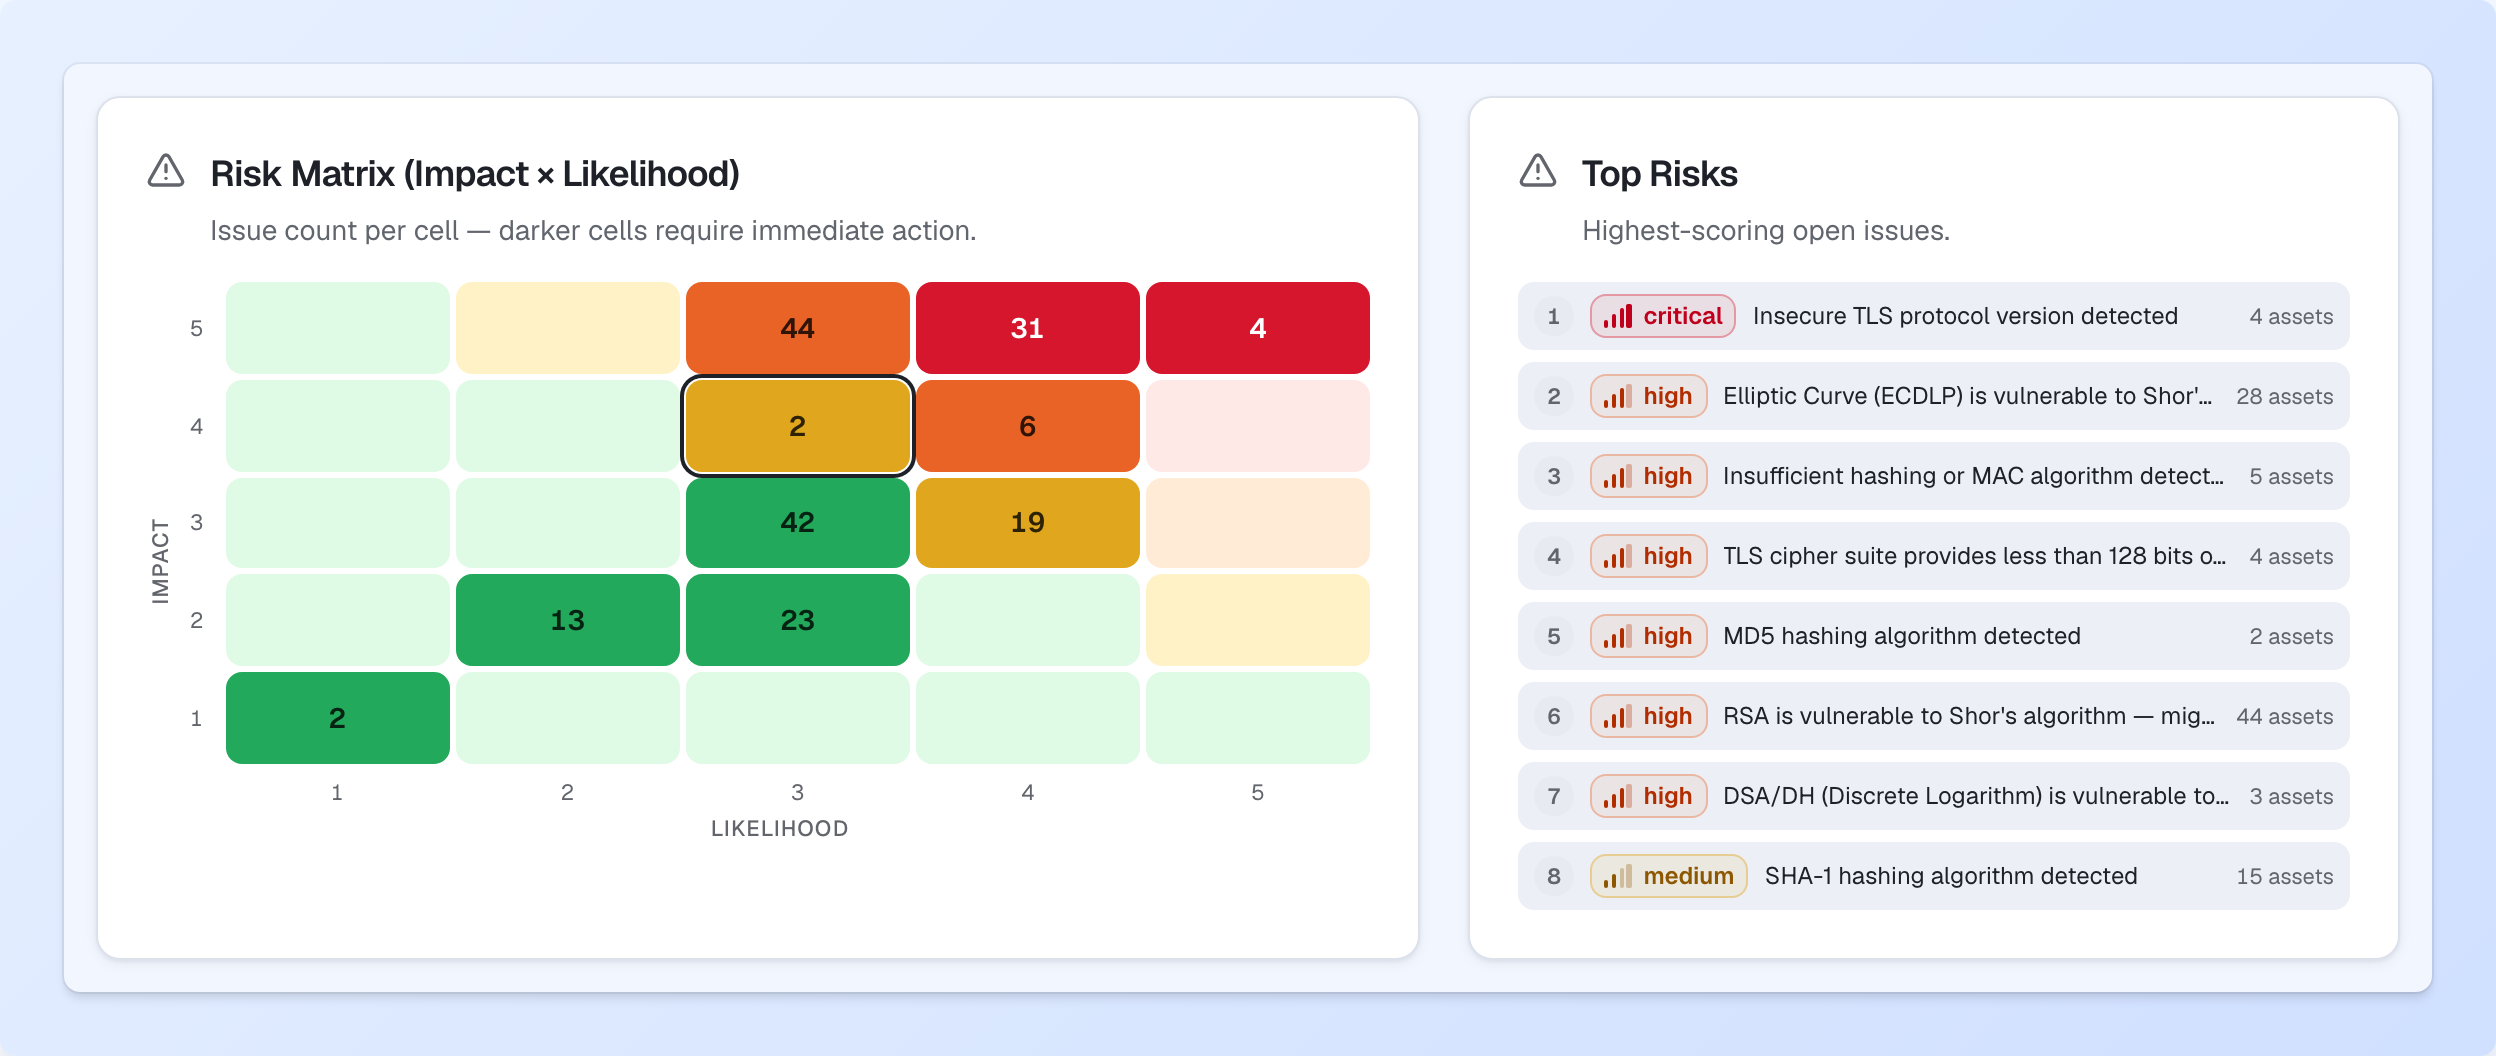
Toets waargenomen algoritmen, sleutelkenmerken en certificaatgeldigheid aan geconfigureerde beleidsregels. Maak onderscheid tussen problemen die aandacht vragen en geplande transities, met het toepasselijke framework in beeld.
Beleidsbevindingen ondersteunen het assessment. Ze tonen op zichzelf geen compliance van de organisatie aan.
Maak leveranciersgesprekken concreet
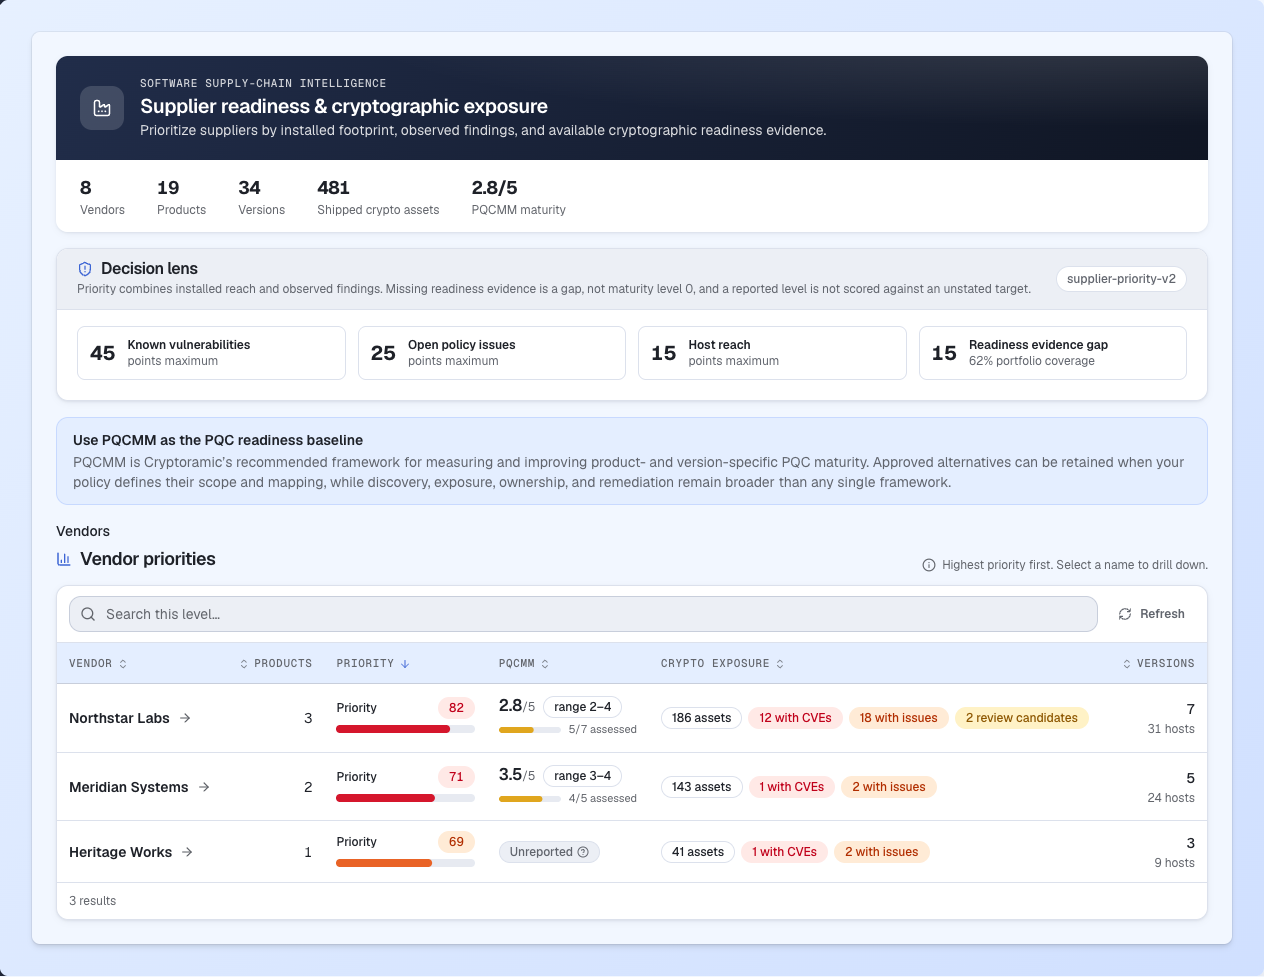
Sommige wijzigingen hangen af van de roadmap van een ander. Leg PQCMM-bewijs van het PKI Consortium naast geïdentificeerde producten en versies. Zie waar bewijs beschikbaar is en waar u de leverancier moet bevragen.
Geef elk team een bruikbare volgende stap
Het Dashboard, de Executive Brief, het Program Plan en de Technical Queue vertalen hetzelfde assessment naar perspectieven voor opdrachtgevers, programmaleiders en engineers. Herhaal assessments wanneer systemen en beleid veranderen.