Data kan jarenlang gevoelig blijven. Ondertekende documenten moeten soms decennialang verifieerbaar blijven. Apparaten kunnen lang op dezelfde trust anchor vertrouwen. Ontdek waar die levensduur uw cryptografie voorbijgaat.
Twee verschillende risico’s. Eén inventory als vertrekpunt.
Bescherm vertrouwelijkheid. Behoud vertrouwen.
PQC-migratie gaat over wat anderen kunnen lezen en wat uw systemen als authentiek accepteren.
Een toekomstige quantumaanvaller kan een kwetsbare publieke sleutel gebruiken om handtekeningen te vervalsen. Systemen die deze sleutel nog vertrouwen, kunnen vervalste documenten, kwaadaardige software of onterechte credentials accepteren.
NIST stelt een overgangsschema voor algoritmen voor. De EU-roadmap bevat mijlpalen voor lidstaten en toepassingen met een hoog risico. Beoordeel eerst wat voor uw systemen geldt voordat u een datum als deadline gebruikt.
2026
Europese UnieEU-mijlpaal voor nationale transities in uitvoering.Scope en bron
Eind 2026 wordt van lidstaten verwacht dat een nationale overgangsstrategie in uitvoering is, inclusief de eerste stappen van inventarisatie en risicobeoordeling. European Commission.
2030
NIST · Voorstel112-bits quantumkwetsbare algoritmen afgekeurd.Scope en bron
Volgens het voorgestelde schema zijn RSA-2048 en andere parameters met 112-bits beveiliging na 2030 afgekeurd voor nieuw gebruik. NIST IR 8547 ipd.
Europese UnieHoogrisicotoepassingen en vitale infrastructuur gemigreerd.Scope en bron
De roadmap stelt eind 2030 als deadline waarop hoogrisicotoepassingen, waaronder vitale infrastructuur, de overgang hebben afgerond. European Commission.
2035
NIST · VoorstelAlle quantumkwetsbare publieke-sleutelalgoritmen niet meer toegestaan.Scope en bron
Volgens het voorgestelde schema zijn RSA, ECDSA, ECDH en de overige quantumkwetsbare publieke-sleutelalgoritmen na 2035 niet meer toegestaan in NIST-richtlijnen. NIST IR 8547 ipd.
Europese UnieOvergang afgerond voor zoveel mogelijk systemen.Scope en bron
De roadmap streeft ernaar de overgang in heel Europa in 2035 te hebben afgerond, met de erkenning dat sommige legacy- en laagrisicosystemen langer nodig hebben. European Commission.
De aanloop: standaarden en roadmaps uit 2024–2025
2024 · NIST
De eerste post-quantumstandaarden zijn definitief.
NIST publiceert ML-KEM (FIPS 203), ML-DSA (FIPS 204) en SLH-DSA (FIPS 205). Vanaf dit moment bestaan de vervangende algoritmen als standaard, en kunt u leveranciers vragen wanneer zij ze ondersteunen. NIST.
2024 · NIST
Een overgangsschema wordt voorgesteld.
NIST IR 8547 (eerste openbare concept) stelt voor om quantumkwetsbare algoritmen op het 112-bits beveiligingsniveau, zoals RSA-2048, na 2030 af te keuren en alle quantumkwetsbare publieke-sleutelalgoritmen na 2035 niet meer toe te staan. NIST IR 8547 ipd.
2024 · Europese Unie
De Commissie vraagt lidstaten om te coördineren.
De aanbeveling van de Europese Commissie van 11 april 2024 over een gecoördineerde implementatieroadmap voor de overgang naar post-quantumcryptografie start de EU-brede aanpak. European Commission.
2025 · Europese Unie
De gecoördineerde implementatieroadmap is gepubliceerd.
Op 23 juni 2025 publiceert de NIS Cooperation Group de Coordinated Implementation Roadmap for the Transition to Post-Quantum Cryptography, met drie gedateerde mijlpalen. European Commission.
Begin met de data die voor uw systemen gelden
Het voorgestelde NIST-schema voor algoritmen en de gecoördineerde EU-roadmap hebben verschillende doelgroepen. Hetzelfde jaartal maakt ze nog niet tot dezelfde eis. Beoordeel het toepasselijke kader, het risico van het systeem en de tijd die leveranciers nodig hebben voor een wijziging.
Het NIST-concept is een voorstel. De EU-roadmap vraagt lidstaten vóór eind 2026 met de transitie te beginnen en geeft toepassingen met een hoog risico prioriteit tot 2030. Het Nederlandse NCSC adviseert cryptografische middelen te inventariseren, risico’s te beoordelen en een migratieplan op te stellen.
Vandaag ondertekend. Over jaren nog verifieerbaar?
Ondertekende PDF’s, juridische overeenkomsten en archiefstukken moeten hun authenticiteit soms nog aantonen lang nadat de oorspronkelijke software is vervangen. Neem ondertekeningscertificaten, timestampdiensten, validatiesoftware en bewaarprocessen mee in uw assessment.
Een toekomstige quantumaanvaller kan handtekeningen vervalsen met een kwetsbare publieke sleutel. Daardoor wordt niet elk eerder document automatisch ongeldig: historische validatie hangt af van betrouwbare timestamps en bewaard bewijs. Langdurige bewaring vraagt ook aandacht voor verzwakkende algoritmen en tijdige vernieuwing van de bescherming. Zie het NCSC-advies over handtekeningrisico’s en RFC 4998 over langdurige bewijsbewaring.
Cryptoramic kan cryptografische metadata uit ondersteunde ondertekende PDF’s inventariseren om dit onderzoek af te bakenen. Discovery valideert de documenthandtekening niet en bepaalt niet de juridische werking. Beoordeel de betrokken ondertekenings- en archiefprocessen met de eigenaren en trustserviceproviders.
Sommige afhankelijkheden vragen eerder aandacht
Informatie die lang vertrouwelijk moet blijven kan gevoelig zijn voor harvest-now-decrypt-later-aanvallen. Releasecycli van leveranciers en onderhoudsvensters kunnen meer tijd vragen dan de technische vervanging zelf. Breng die afhankelijkheden vroeg in beeld; een deadline vertelt niet welke wijziging eerst moet.
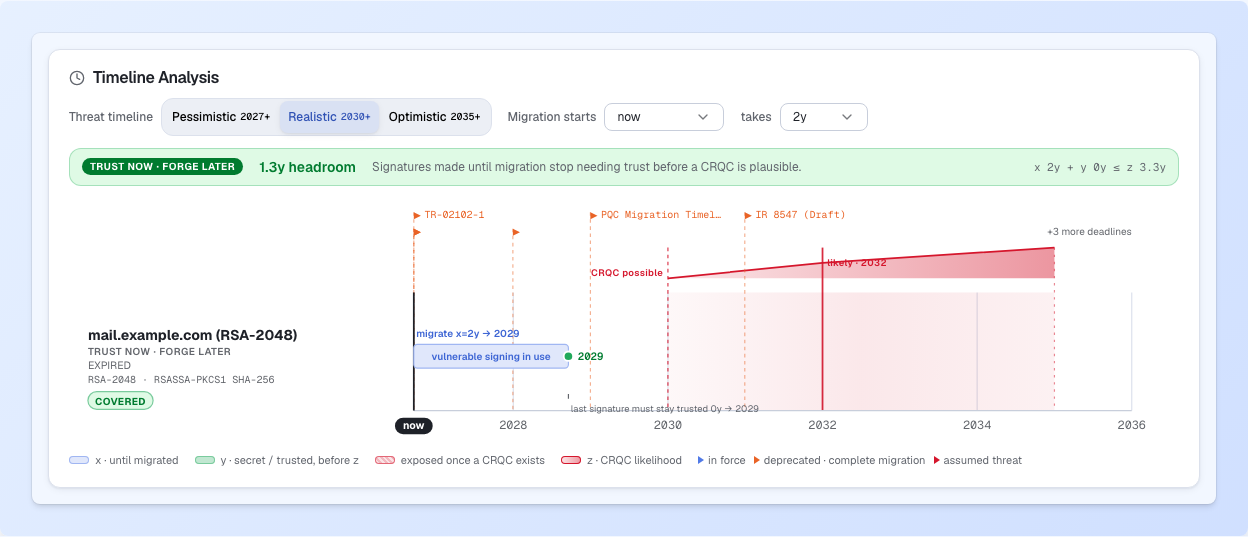
Beoordeel een cryptografische asset door de tijd · Illustratieve assessmentgegevens
De animatie gebruikt illustratieve data. Ze laat zien hoe een tijdlijn onderzoek ondersteunt en voorspelt niet wanneer een cryptografisch relevante quantumcomputer bestaat.
Maak van een mijlpaal een assessmentvraag
Kies één applicatie, image of netwerksegment. Welke cryptografie is aanwezig, welke eisen gelden en welke wijzigingen hangen van anderen af? Beoordeel bevindingen met de eigenaar, spreek een actie af en verifieer die voordat u uitbreidt.
Wanneer zijn RSA en elliptische-krommecryptografie niet meer toegestaan?
Er is geen universele deadline voor iedere organisatie. Het NIST-concept stelt voor zwakkere algoritmen zoals RSA-2048 na 2030 uit te faseren en quantumkwetsbare publieke-sleutelalgoritmen na 2035 niet meer toe te staan. De EU heeft aparte mijlpalen, waaronder 2030 voor toepassingen met een hoog risico. Controleer welke eisen gelden voor uw diensten voordat u een deadline vaststelt.
Wat verwacht de EU eind 2026 van organisaties?
De mijlpaal voor 2026 is dat lidstaten hun transitie starten, niet dat iedere organisatie dan klaar is. De EU-roadmap vraagt ook om toepassingen met een hoog risico uiterlijk eind 2030 over te zetten. Begin als organisatie met het vinden van uw cryptografie en risico’s en controleer welke nationale en sectorale eisen voor u gelden.
Wat is harvest now, decrypt later?
Een aanvaller bewaart nu versleutelde informatie in de hoop die later met een quantumcomputer te kunnen lezen. Dit is vooral belangrijk voor informatie die jarenlang vertrouwelijk moet blijven, zoals medische dossiers of bedrijfsgeheimen. Zoek uit hoe die informatie wordt beschermd en plan vervanging van kwetsbare cryptografie voordat de informatie kan worden verzameld.
Wat is trust now, forge later?
Een toekomstige quantumcomputer kan een aanvaller helpen digitale handtekeningen te vervalsen die uw systemen nog als echt accepteren. Dat kan ondertekende PDF’s, juridische overeenkomsten, archieven, software-updates en certificaten raken. Bepaal hoe lang die handtekeningen betrouwbaar moeten blijven. Betrouwbare tijdstempels en bewaarde validatiegegevens kunnen helpen aantonen wanneer een oudere handtekening geldig was. Bestaande handtekeningen worden niet automatisch allemaal ongeldig.
Wat is de eerste stap?
Breng de cryptografie van één belangrijke dienst in kaart en bepaal wie met de bevindingen aan de slag kan. Begin met certificaten, sleutels, software en verbindingen. Bepaal daarna wat u zelf kunt veranderen en waarvoor u leveranciers nodig heeft.
Begin met de scope die het meest telt.
Vertel ons welke systemen uw gegevens met het hoogste risico dragen. We laten zien wat discovery daar vindt en wat de data ervoor betekenen.